Det vigtigste
- Certifikater med udsteder og år står højt på siden, fordi de er det eneste, læseren kan verificere uden at ringe til nogen.
- Punkterne under erhvervserfaring skal nævne værktøjet ved navn og sætte tal på: alarmer, enheder, sårbarheder og responstid.
- Profilteksten er 3–4 linjer med dit område, størrelsen på det miljø du har passet, og den stilling du søger.
- Skriv aldrig konkrete sårbarheder eller interne systemnavne fra din nuværende arbejdsplads på CV'et.
- Kommer du fra it-support eller drift, skriver du de samme job om, så de handler om adgange, patching, logning og hændelser.
- Ifølge ISC2 kræver CISSP 5 års betalt erhvervserfaring, så planlæg rækkefølgen af dine certifikater efter, hvor du er i faget.
Hvad arbejdsgiveren ser efter i et CV til it-sikkerhedsspecialist
Den, der ansætter til en sikkerhedsstilling, leder efter 3 svar: hvilke systemer du har haft ansvaret for, hvilke hændelser du selv har lukket, og hvad du har papir på. Ligger de svar spredt ud over 2 sider, forsvinder de i bunken.
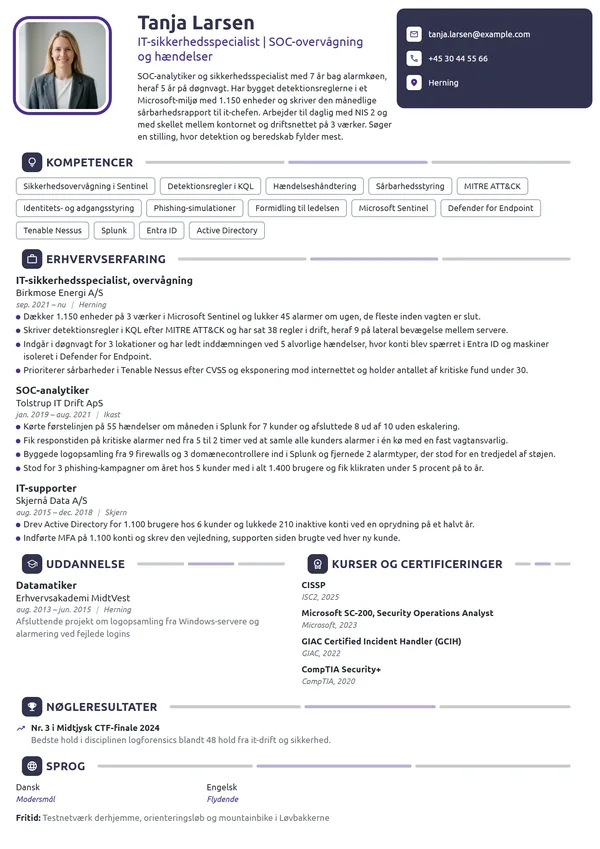
Byg CV'et omvendt kronologisk med din nuværende stilling først, og hold det på 1–2 sider. Et billede er helt normalt på et dansk it-CV, og rækkefølgen af afsnit ser som regel sådan ud.
- Kontaktoplysninger, gerne med billede
- Profiltekst på 3–4 linjer
- Erhvervserfaring med systemer, omfang og hændelser
- Certifikater med udsteder og år
- Uddannelse
- Tekniske kompetencer, værktøjer og sprog
- Projekter, hjemmelab eller CTF, hvis du har dem
- Referencer, eller linjen Referencer gives gerne ved henvendelse
Certifikatafsnittet er rykket op over uddannelse med vilje. Har du CISSP, CISM eller OSCP, er det den linje, en sikkerhedschef scanner efter, før hun læser noget andet.
Sådan skriver du profilteksten til et it-sikkerheds-CV
Profilteksten er de 3–4 linjer øverst, som du skriver om til hver ansøgning. Den skal sige, hvilken del af sikkerhedsfaget du kommer fra, hvor stort et miljø du har passet, og hvad du søger nu.
Formel til profilteksten
[Titel] med [antal] års erfaring inden for [område, fx overvågning, sårbarhedsstyring eller ISO 27001]. [Konkret ansvar med tal og værktøj]. Søger [type stilling] i [type virksomhed].
Eksempel: IT-sikkerhedsspecialist med 6 års erfaring inden for sikkerhedsovervågning og sårbarhedsstyring. Overvåger 900 enheder i Microsoft Sentinel og står for den månedlige sårbarhedsrapport til ledelsen. Søger en analytikerstilling i en driftstung virksomhed.
Den hyppigste fejl er en profiltekst, der kunne stå på ethvert it-CV. Passioneret, detaljeorienteret og teknisk stærk fortæller ingenting om, hvilke alarmer du har lukket, eller hvilket miljø du kender.
Forkert
Passioneret it-professionel med stor interesse for cybersikkerhed og sans for detaljen. Trives i et travlt miljø og sætter mig hurtigt ind i nye teknologier.
Rigtigt
IT-sikkerhedsspecialist med 4 års erfaring fra it-drift og 3 år med sikkerhedsovervågning. Behandler 50 alarmer om ugen i Microsoft Sentinel og har skrevet virksomhedens beredskabsplan for ransomware. Søger stilling som incident responder.
Den rigtige version viser område, omfang, værktøj og et produkt, ansøgeren selv har lavet.
Profil
IT-sikkerhedsspecialist med 7 års erfaring fra it-drift og sikkerhedsovervågning, heraf 4 år i et team med døgnvagt. Har ansvaret for sårbarhedsstyring på 1.200 servere og klienter og for den månedlige rapport til direktionen. Søger en stilling, hvor det tekniske arbejde og kravene i NIS 2 hænger sammen.
Erhvervserfaring: sådan skriver du punkterne i et it-sikkerheds-CV
Hver stilling får en linje med titel og datoer, en linje med arbejdsplads og by og derefter 2–4 punkter. Punkterne begynder med et udsagnsord: nutid i den stilling, du sidder i nu, og datid i alle de tidligere.
Skriv dit eget ansvar frem for teamets opgaveliste. Alle i et sikkerhedsteam overvåger og rapporterer, så punktet skal vise hvilke systemer, hvor mange enheder og hvad der kom ud af det.
Forkert
Ansvarlig for overvågning af virksomhedens it-sikkerhed samt håndtering af sikkerhedshændelser og rapportering.
Rigtigt
Behandlede 40–60 sikkerhedshændelser om måneden i Microsoft Sentinel og skar den gennemsnitlige responstid ned fra 6 til 2 timer.
Den rigtige version sætter værktøj, mængde og et resultat på nøjagtig den samme opgave.
Erhvervserfaring
- Overvåger 1.400 enheder i Microsoft Sentinel og Defender for Endpoint og behandler 50 alarmer om ugen.
- Leder sårbarhedsprogrammet i Tenable Nessus og har bragt antallet af kritiske sårbarheder fra 310 til 24 på 8 måneder.
- Kører 4 phishing-simulationer om året for 620 medarbejdere og underviser nyansatte i adgangsstyring.
- Drev Active Directory og Entra ID for 9 kunder og indførte MFA på 2.100 konti.
- Indgik i beredskabet ved 3 ransomware-hændelser og skrev tidslinjen til kundernes ledelse.
Tal fra din egen hverdag er troværdige, også når de er små. Enheder, alarmer, sårbarheder, brugere og timer er de mål, en sikkerhedschef i forvejen styrer efter.
| Hvad du måler | Eksempel på formulering |
|---|---|
| Hændelser | Behandlede 40–60 hændelser om måneden og lukkede 9 ud af 10 inden for samme vagt. |
| Miljøets størrelse | Overvågede 1.400 enheder og 38 servere fordelt på 3 lokationer. |
| Sårbarheder | Bragte antallet af kritiske sårbarheder fra 310 til 24 på 8 måneder. |
| Adgange og identiteter | Ryddede op i 1.200 konti i Entra ID og fik MFA på 98 % af dem. |
| Awareness | Kørte 4 phishing-simulationer om året og fik klikraten fra 14 % til 4 %. |
| Beredskab | Afholdt 3 øvelser om året og skrev beredskabsplanen for ransomware og driftsnedbrud. |
Kompetencer og værktøjer på et CV som it-sikkerhedsspecialist
Kompetenceafsnittet er en kort liste, men hver linje skal kunne genfindes i punkterne under erhvervserfaring. Sæt de tekniske kompetencer først og tag 2 personlige med, som du kan bakke op med en konkret situation.
Nævn værktøjerne ved navn. En sikkerhedschef kender forskellen på Splunk og Microsoft Sentinel, og navnet fortæller hende, hvor kort din oplæring bliver.
| Kompetence | Type | Sådan viser du den på CV'et |
|---|---|---|
| Sikkerhedsovervågning og loganalyse | Faglig | Nævn platformen, antallet af alarmer du behandler, og de regler du selv har skrevet. |
| Sårbarhedsstyring | Faglig | Skriv scanneren, antallet af enheder og hvordan du prioriterer, fx efter CVSS og eksponering. |
| Hændelseshåndtering | Faglig | Beskriv din rolle i en hændelse: inddæmning, forensics, tidslinje eller kontakten til ledelsen. |
| Identitets- og adgangsstyring | Faglig | Nævn Active Directory eller Entra ID og et resultat, fx MFA-udrulning eller rettighedsgennemgang. |
| Formidling til ikke-tekniske kolleger | Personlig | Skriv, hvem du rapporterer til, og hvad du underviser i, fx direktionsrapport eller awareness-forløb. |
| Ro under en hændelse | Personlig | Vis det med vagtordning, eskaleringsniveau og antallet af alvorlige hændelser, du har stået i. |
Kompetencer
Sikkerhedsovervågning (Microsoft Sentinel, Splunk) · Sårbarhedsstyring (Tenable Nessus, Qualys) · Hændelseshåndtering og forensics · Identitetsstyring (Active Directory, Entra ID) · Netværkssikkerhed (Fortinet, Palo Alto) · ISO 27001 og risikovurdering · Python og KQL · Dansk (modersmål), engelsk (flydende)
Certifikater og uddannelse på it-sikkerheds-CV'et
Skriv navn, udsteder og år på hvert certifikat, nyeste først. Er et certifikat udløbet, tager du det med, når fornyelsen er booket, og skriver den dato i stedet.
Ifølge ISC2 kræver CISSP 5 års betalt erhvervserfaring inden for certifikatets 8 domæner. Har du bestået prøven uden at have årene endnu, skriver du prøven som bestået med årstal frem for at sætte titlen efter dit navn.
| Certifikat | Udsteder | Hvornår det er værd at skrive |
|---|---|---|
| CompTIA Security+ | CompTIA | Det første certifikat på vej ind i faget fra support eller drift. |
| Microsoft SC-200, Security Operations Analyst | Microsoft | Når du arbejder med overvågning i et Microsoft-miljø. |
| CISSP | ISC2 | Når du har årene og søger bredere ansvar for sikkerheden. |
| CISM | ISACA | Når du bevæger dig mod styring, politikker og ledelse. |
| CISA | ISACA | Når stillingen handler om revision, kontroller og dokumentation. |
| OSCP | OffSec | Når du søger stillinger med penetrationstest og teknisk offensiv test. |
Uddannelsen fylder mindre end certifikaterne, men den skal stå der med titel, sted og periode. Ifølge Erhvervsakademi Aarhus varer professionsbachelor i it-sikkerhed 1½ år og bygger oven på datamatiker eller it-teknolog, og på UCL Erhvervsakademi og Professionshøjskole i Odense indgår 10 ugers praktik i forløbet.
Uddannelse og certifikater
- CISSP, ISC2, 2025
- Microsoft SC-200, Security Operations Analyst, Microsoft, 2024
- CompTIA Security+, CompTIA, 2022
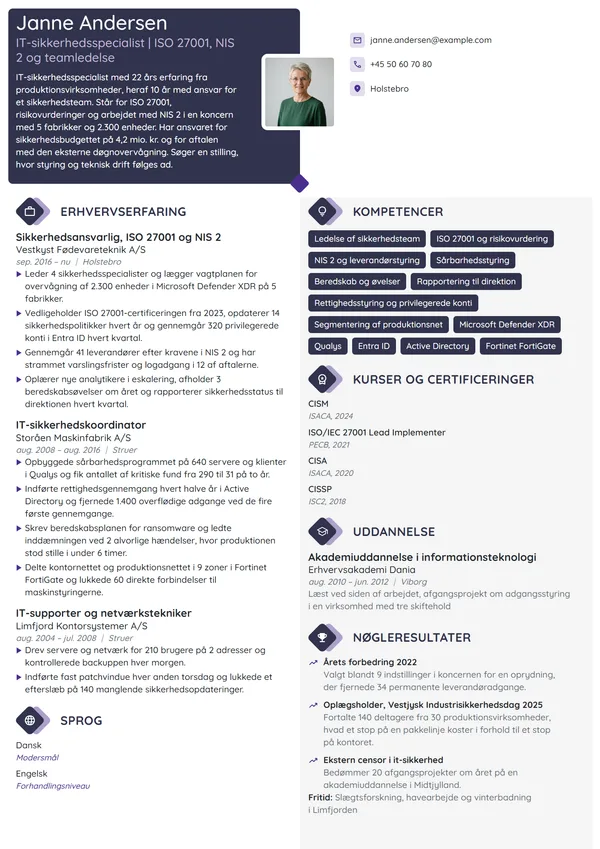
NIS 2, ISO 27001 og GDPR på CV'et som it-sikkerhedsspecialist
En stor del af de nye sikkerhedsstillinger er skabt af krav udefra, og arbejdsgiveren vil se, om du har arbejdet med dem i praksis. NIS 2-loven trådte ifølge Styrelsen for Samfundssikkerhed i kraft 1. juli 2025, og de omfattede enheder skulle registrere sig senest 1. oktober 2025.
Skriv derfor din egen rolle i arbejdet frem for at nævne, at virksomheden var omfattet. Rammen, dit ansvar og resultatet fylder 1 linje hver og kan læses af både en teknisk chef og en jurist.
Forkert
Har arbejdet med NIS 2, ISO 27001 og GDPR i forbindelse med virksomhedens compliance.
Rigtigt
Kortlagde 34 leverandører op mod kravene i NIS 2, skrev 12 sikkerhedspolitikker og førte virksomheden gennem ISO 27001-certificering i 2025.
Den rigtige version viser omfanget og den leverance, ansøgeren selv stod for.
Stillingerne hedder nogenlunde det samme, men indholdet er vidt forskelligt. Flyt de punkter øverst under hver ansættelse, der passer til opslaget.
| Type stilling | Det skal fylde på CV'et |
|---|---|
| Analytiker i et overvågningsteam | Alarmmængde, platform, vagtordning, detektionsregler og kendskab til MITRE ATT&CK. |
| Governance og compliance | ISO 27001, risikovurderinger, politikker, leverandørstyring og arbejdet med NIS 2. |
| Sikkerhedsarkitekt | Segmentering, zero trust, designgennemgange og sikkerhed i cloud-platforme. |
| Penetrationstester | OSCP, typer af test, metode og hvordan du afrapporterer til udviklerne. |
| Hændelseshåndtering | Hændelsestyper, forensics-værktøjer, responstider og beredskabsøvelser. |
CV til it-sikkerhed uden erfaring fra en sikkerhedsstilling
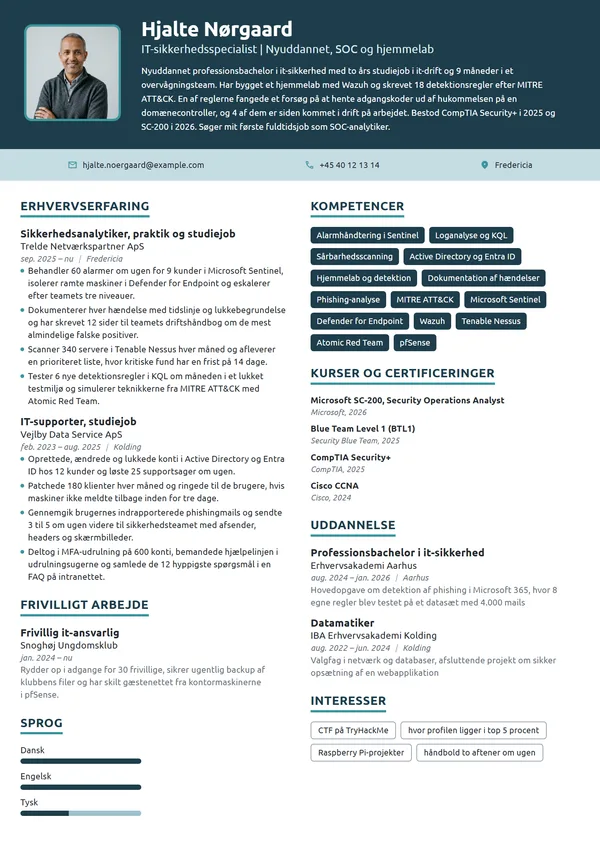
De fleste kommer ind i faget fra support, drift eller udvikling. Den erfaring bliver stående på CV'et, men punkterne skal skrives om, så de handler om adgange, patching, logning og de hændelser, du var med til at rydde op efter.
Mangler du jobbet, tæller det, du har bygget selv. Saml det under overskriften Projekter og giv hvert projekt samme behandling som en ansættelse: værktøj, omfang og resultat.
- Opgaver fra dit nuværende job: brugeroprettelser, rettighedsstyring, patching, backup og logopsamling
- Hjemmelab med fx Wazuh eller pfSense, beskrevet med hvad du byggede, og hvad det fangede
- CTF-konkurrencer og øvelsesplatforme med brugernavn og niveau
- Certifikater du er i gang med, med den prøvedato du har booket
- Hovedopgave eller bachelorprojekt med et sikkerhedsemne
- Frivilligt arbejde, fx oprydning i adgange og backup for en forening
Projekter
- Byggede et lab med 6 virtuelle maskiner og samlede logs fra Windows og Linux i Wazuh.
- Skrev 15 detektionsregler efter MITRE ATT&CK og testede dem med Atomic Red Team.
Ofte stillede spørgsmål om CV til IT-sikkerhedsspecialist
Skal der billede på et CV som it-sikkerhedsspecialist?
Det er almindeligt på et dansk CV, men det er ikke et krav i it-branchen. Vælger du et billede, skal det være et roligt portræt mod neutral baggrund. Søger du i forsvars- eller efterretningsnære stillinger, holder mange ansøgere billedet ude, og det bliver sjældent bemærket.
Hvor langt skal et it-sikkerheds-CV være?
1–2 sider. Har du under 5 års erfaring, klarer du dig fint på 1 side. Med flere ansættelser bag dig giver du de ældste 1 linje hver og bruger pladsen på de seneste 3 stillinger. Certifikater ældre end 10 år kan du normalt udelade.
Hvilke certifikater vejer tungest på CV'et?
Det afhænger af stillingen. CISSP fra ISC2 og CISM fra ISACA vejer tungest i brede og styrende roller, OSCP fra OffSec i tekniske testroller, og CompTIA Security+ er indgangen, når du kommer fra drift eller support. Skriv udsteder og år på hver, så læseren kan slå dem op.
Hvordan skifter jeg fra it-support til en sikkerhedsstilling på CV'et?
Skriv dine supportjob om, så punkterne handler om adgange, rettigheder, patching, logning og de hændelser, du var inde over. Læg et projektafsnit ind med dit hjemmelab eller dine CTF-resultater, og nævn i profilteksten det certifikat, du er i gang med.
Skal hjemmelab og CTF med på CV'et?
Ja, når du har under 2 års erfaring fra en sikkerhedsstilling. Skriv platformens navn, dit brugernavn og det niveau, du er nået, og beskriv 1 konkret ting, du byggede eller opdagede. Med 5 år i faget skæres afsnittet ned til 2 linjer.
Må jeg nævne sårbarheder og hændelser fra min nuværende arbejdsplads?
Nej, ikke i en form, der kan identificere arbejdspladsen eller et åbent hul. Beskriv typen af hændelse, dit ansvar og resultatet i generelle vendinger, fx ransomware i et produktionsmiljø. En sikkerhedschef læser diskretion som en kompetence og det modsatte som en advarsel.
Opsummering
Et stærkt CV som it-sikkerhedsspecialist navngiver værktøjerne, sætter tal på alarmer, enheder og sårbarheder og har certifikaterne stående med udsteder og år. Profilteksten skriver du om til hver ansøgning, så den peger på netop den type sikkerhedsarbejde, stillingen handler om.